Mostrando entradas con la etiqueta tecnologia. Mostrar todas las entradas

lunes, 5 de junio de 2017

Cómo utilizar un USB como memoria RAM

Con este truco informático vamos utilizar nuestra memoria USB como memoria RAM. ¿Es posible? Aprende cómo sacarle provecho a tu pendrive.

¿Su equipo tiene tan sólo 1 GB o 2 GB de RAM? no se preocupe por ello, con este tip informático usted podrá conseguir una memoria RAM de mayor capacidad.

En este truco vamos a compartir algo muy interesante y útil para los que tienen poca cantidad de RAM en su ordenador. Es posible que usted tenga los recursos suficientes para comprarse una memoria RAM de mayor capacidad y no desee utilizar este truco, pero … este tip es muy divertido, así que vamos por ello.

Cosa que debe saber: Cuanto mayor sea la RAM del ordenador, mayor será su velocidad de procesamiento, por ejemplo, si está trabajando en un navegador como Google Chrome, que es un “hambriento” del consumo de memoria RAM y también está intentando abrir un programa de diseño como Adobe Photoshop entonces su ordenador cargará el CS6 dentro de 2 segundos si tiene 8 GB de RAM.

Ah, pero si el equipo tiene solamente 2 GB de RAM o menos, entonces tendrá que esperar un máximo de 10 segundos para cargar el CS6 y el resto de programas que se están ejecutándose de fondo.

Como verán estamos hablando de velocidad de acceso y suelen estar relacionadas la memoria RAM y la memoria caché (ver conceptos más abajo). Si alguna vez leíste un título parecido, este artículo te revelará realmente el secreto detrás del truco, ya que realmente no la usamos como memoria RAM, pero sí que como parte de ella y por supuesto que mejorará la velocidad en tu ordenador.

1. Veamos Algunas Definiciones

  •  Memoria RAM

 La memoria de acceso aleatorio (realmente un nombre incorrecto porque incluso la ROM puede acceder al azar) es donde el ordenador almacena datos y programas mientras los utiliza. Cuando el ordenador está apagado, el contenido de la RAM se pierde. [How Computers Work, 9th edition – Ron White, Timothy Edward Downs]

 Entonces: Un caché es cualquier memoria de almacenamiento RAM, memoria propia del microprocesador o disco duro, que se utiliza como un búfer para contener los datos utilizados con frecuencia que, de otro modo, provendrían de una fuente mucho más lenta. Es decir, accediendo a los datos desde la caché se aumenta la velocidad.
  •  Memoria Caché

Es un bloque de memoria de alta velocidad donde se copian los datos cuando se recupera de la RAM. Entonces, si los datos son necesarios de nuevo, puede ser recuperado del caché más rápido que de la RAM. [How Computers Work, 9th edition – Ron White, Timothy Edward Downs]

 Entonces: Un caché es cualquier memoria de almacenamiento RAM, memoria propia del microprocesador o disco duro, que se utiliza como un búfer para contener los datos utilizados con frecuencia que, de otro modo, provendrían de una fuente mucho más lenta. Es decir, accediendo a los datos desde la caché se aumenta la velocidad.

  •  ReadyBoost

Esta función utiliza las unidades flash USB como una caché de disco duro para mejorar el rendimiento de lectura del disco. [Technet Microsoft]
Entonces: Un caché es cualquier memoria de almacenamiento RAM, memoria propia del microprocesador o disco duro, que se utiliza como un búfer para contener los datos utilizados con frecuencia que, de otro modo, provendrían de una fuente mucho más lenta. Es decir, accediendo a los datos desde la caché se aumenta la velocidad.


2. Utilizando la USB como Memoria RAM

Al llegar a este punto, y entendiendo lo anterior, ya no diremos que vamos a configurar el dispositivo USB como memoria RAM, sino que vamos a configurar el ReadyBoost en nuestro USB.

Usted puede acelerar su computadora con la ayuda de una memoria USB siguiendo estos sencillos pasos. (Es necesario que el USB tenga como mínimo 1 GB de capacidad)
  • Paso 1. En primer lugar, hay que conectar el USB a su ordenador.
  • Paso 2. Ahora tiene que formatear la memoria USB (FAT32 o NFTS). 
 Usted debe reservar al menos 256 MB. Las cachés más grandes pueden mejorar el rendimiento, pero el caché ReadyBoost no puede ser mayor que 4 GB en un sistema de archivos FAT32 o superior a 32 GB en un sistema de archivos NTFS

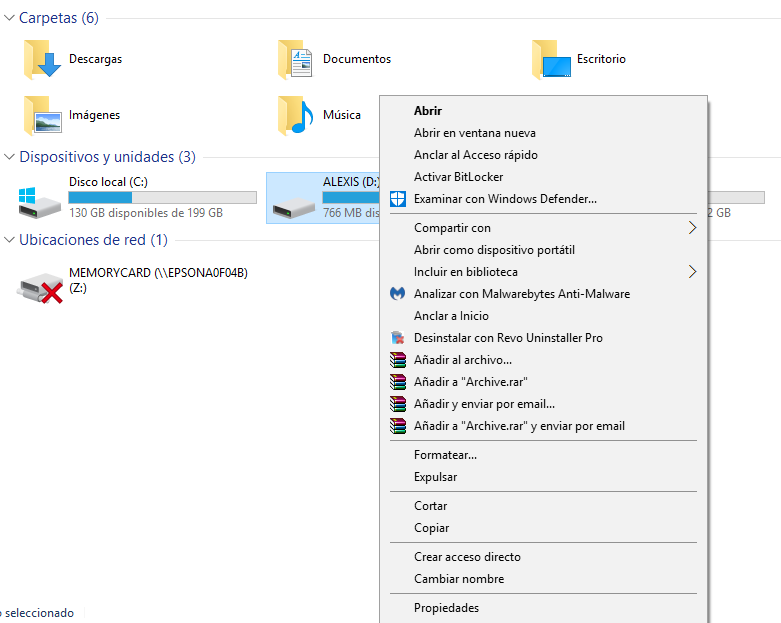
  • Paso 3. Vamos a propiedades. Seleccione la opción “ReadyBoost” en la pestaña de propiedades
USB Propiedades ReadyBoost 
  • Paso 4. Haga clic en la opción “Usar este dispositivo” y luego ajustar el tamaño de la memoria, a continuación, haga clic en aplicar.


ReadyBoost para USB


Advertencia

En este paso usted puede aplicar el tamaño que recomienda Windows, o en todo caso usted debe tener al menos 300 MB de espacio libre mientras se ajusta el tamaño de la memoria

 Paso 5. Ahora reinicie el ordenador y la unidad USB puede ser utilizada como memoria RAM, ¡ah, no!, como memoria Caché…

3. Notas Importantes sobre ReadyBoost

ReadyBoost proporciona la mejora del rendimiento más significativo en las siguientes circunstancias:
  • El equipo tiene una unidad de disco duro lento. Los equipos con un disco duro principal de puntuación Windows Experience Index (WEI) menor que 4.0 verán las mejoras más significativas.

Windows Experience Index

WEI (Índice de Experiencia de Windows) se introdujo en Windows Vista para proporcionar un medio (a través del PC) para medir el rendimiento relativo de los componentes clave de hardware. Esta puntuación la incorpora Windows 7, sin embargo, Windows 8/8.1/10 no la continúan. Para ello puedes usar Winaero WEI Tool
  • El almacenamiento flash proporciona una lectura rápida, al azar y no secuencial. La velocidad de lectura secuencial es menos importante.
  • Si el almacenamiento flash está conectado por un bus rápido. Por lo general, los lectores de tarjetas de memoria USB no son lo suficientemente rápido.
Si te gustó el post compártelo y cualquier duda en los comentario.


🙂


domingo, 21 de mayo de 2017

WannaCry no puede ejecutarse en Gnu/Linux


En los últimos días las noticias sobre WannaCry, el “famoso virus de Telefónica”, están copando las webs tecnológicas más importantes a nivel mundial. Y es que Windows, lo queramos o no, sigue estando entre nosotros. Hace tiempo os contamos qué hubiera pasado si Telefónica hubiera utilizado Linux en lugar de Windows.

Hoy, de poco sentido tiene eso, pero si que podemos mirar y cambiar cosas para que WannaCry no afecte a nuestras redes personales o al menos no seamos un transmisor del ransomware.

WannaCry no puede ejecutarse en Gnu/Linux pero sí puede propagarlo Cualquier distribución de Gnu/Linux es inmune a WannaCry (al menos por el momento), puesto que no puede ejecutarse, pero puede ser un elemento que contagie a otros equipos con Windows a través de una misma red. Para evitar esto, la primera recomendación es cortar toda conexión con redes con Windows. Actualmente, gracias al cloud, existen muchas maneras de conectar equipos y archivos sin tener que estar en la misma red. Una buena herramienta para ello sería TeamViewer o cualquier otra aplicación de Escritorio remoto.

En esencia hay que bloquear Samba, pues a través del protocolo que utiliza este programa es por donde WannaCry actúa y se comunica. Para detener el servicio de Samba, el cual lo podemos hacer escribiendo lo siguiente en la terminal:

# service samba stop

Con esto podemos parar el contagio entre ordenadores de una misma red y si somos administradores de sistema o utilizamos un servidor, lo mejor es aislar los equipos con Windows de la red.

Esto no significa que no puedan funcionar sino que la comunicación de ellos con el resto de equipos con Linux será diferente, o bien a través del cloud con aplicaciones como Dropbox o NextCloud, o bien de manera remota o bien a través del navegador web. El resultado es el mismo pero más lento y más seguro.

Fuente: linuxadictos.com

sábado, 20 de mayo de 2017

Athena: la CIA así puede acceder a casi cualquier PC del mundo de manera remota

El programa Vault 7 sigue dando mucho de qué hablar. Todas las semanas, Wikileaks publica una nueva herramienta de la CIA, la mayoría de las cuales se aprovechan de vulnerabilidades no parcheadas en los sistemas operativos más utilizados a nivel mundial, como es el caso de Windows. A pesar del aluvión de críticas por publicar la información necesaria para crear WannaCry, Wikileaks sigue publicando este tipo de información.

Athena: el spyware indetectable que funciona en cualquier versión de Windows

La herramienta publicada en el día de hoy fue bautizada por la CIA como Athena. El uso de esta herramienta es realmente importante, ya que, según afirma Wikileaks, esta herramienta funciona en cualquier versión de Windows, desde Windows XP hasta Windows 10, permitiendo a la CIA acceso a prácticamente cualquier ordenador del mundo.
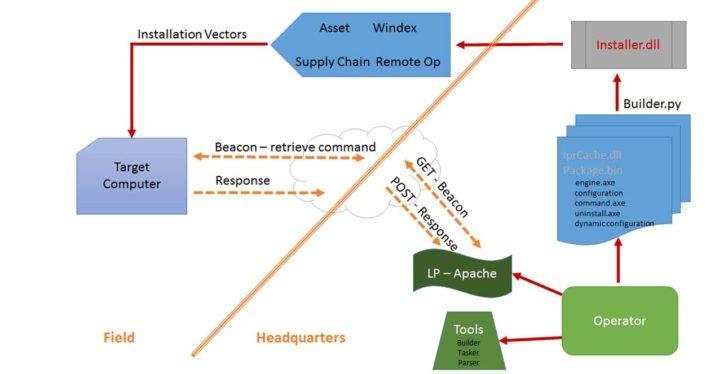
cia-athena-windows-10-wikileaksLo que Athena hacía básicamente era infectar a un ordenador con Windows, y tomar su control; todo de manera remota. Al tener el control total del PC, la CIA podía realizar todo tipo de acciones, como eliminar datos o incluso cargar malware que les permitiera obtener aún mayor control del ordenador. Los datos que obtenían de los ordenadores infectados eran enviados de manera remota a un servidor de la CIA.

Según afirma Wikileaks, “una vez instalado, el malware ofrece capacidad de control remoto (incluyendo configuración y control de tareas), así como la carga y descarga de código malicioso para realizar tareas específicas y la recepción o el envío de archivos hacía un directorio concreto.”

Desarrollado semanas después de que Windows 10 fuera lanzado al mercado

En la filtración encontramos el manual de uso de Athena, de 49 páginas, con fecha de 29 de febrero de 2016. Con ello, Athena es el malware más reciente que hemos podido conocer de la CIA, y al ser de 2016, también incluye compatibilidad con Windows 10, la última versión del sistema operativo de Microsoft. También encontramos un resumen de la tecnología detrás de Athena, así como una demostración de uso.
funcionamiento-de-Athena
En concreto, son dos las herramientas que están presentes en el manual: Athena, que funciona en versiones desde Windows XP hasta Windows 10, y Hera, que funciona desde Windows 8 hasta Windows 10. En la mitología griega, Athena (Atenea en español) es la diosa de la sabiduría (y también de la guerra en algunas facetas), mientras que Hera “era” considerada una diosa poderosa y vengativa.

Athena está escrito en Python, y fue desarrollado inicialmente en agosto de 2015, apenas unas semanas después del lanzamiento de Windows 10 al mercado. Además, en uno de los documentos se muestra que el spyware era inmune a detecciones de Kaspersky, uno de los antivirus más populares.

Athena fue desarrollado por la CIA de manera conjunta con Siege Technologies, una autoproclamada empresa de ciberseguridad con sede en New Hampshire, Estados Unidos. En su página web, la empresa afirma que se centra en crear “tecnologías de ataque para la guerra cibernética” para gobiernos, entre otros agentes. El fundador de la empresa, Jason Syversen, afirma que “prefiere la guerra cibernética, porque así se consiguen también victorias militares, pero sin que haya víctimas de bombas ni armas nucleares”.

La publicación de esta herramienta llega justo una semana después de AfterMidnight y Assassin, dos herramientas que permitían ejecución de código remoto y control del ordenador a placer de la CIA.

jueves, 18 de mayo de 2017

Android O: Estas son las novedades del nuevo sistema operativo de Google

El día de ayer se dio inicio al evento más esperado del año, el Google I/O 2017, en donde como siempre, Google nos muestra todas las novedades de sus nuevos servicios y entre ellos se encuentra su nuevo sistema operativo, Android O.

 Android O ha sido el centro de atracción del evento, con este nuevo sistema, el gigante de Internet pretende mejorar considerablemente el rendimiento de los dispositivos que lo incorporen, el cual saldrá oficialmente en verano.


Android O | Novedades

Android ya se encuentra instalado en 2.000 Millones de dispositivos

En la actualidad, Android es el sistema operativo más utilizado a nivel mundial y es por eso, que Google como máximo representante debe introducir nuevas funciones en cada versión que presenta.
A continuación te vamos a detallar todas las novedades que Google ha introducido en Android O o también conocido como Android 8.0, así que vamos allá.

Vitals

Esta podría ser la mejor y más importante característica que incorpora esta nueva versión de Android, consiste en optimizar el desempeño del dispositivo, mejorar su seguridad y optimizar el consumo energetico. Si embargo, esta función no será posible sin Google Play Protect, un nuevo servicio de Google que analiza cada una de las aplicaciones que tengamos instaladas en busca de códigos maliciosos y supervisará el consumo energetico cuando se encuentren en segundo plano.
Android O | Vitals

Picture-in-Picture

Esta es otra novedad bastante interesante, de la cual ya les habíamos hablado anteriormente. Todos los dispositivos que tengan Android O instalado podrán mostrar una imagen dentro de otra, es decir, seguirás viendo tu vídeo favorito en YouTube mientras estás chateando o revisando tu correo electrónico.
Google O | Picture-in-Picture

Notificaction Dots 

También conocido como puntos de notificación, ahora cuando tengamos una notificación de determinada aplicación se nos mostrará un punto de notificación en la parte superior de su icono y al hacer click sobre el se nos mostrará, ahora no habrá necesidad de ir hasta la barra de notificaciones.
Android O | Notificaction Dots

Autofill

Esta es una función que a muchos nos encantara, si utilizas Google Chrome ya sabrás que tiene una función de auto-completado, donde nos muestra los diferentes inicios de sesión con los cuales podremos acceder a las diferentes plataformas, pues Google ha decido introducir esta función en Android O, por lo que ahora todas las aplicaciones nos mostrarán los datos de inicio de sesión.


Smart Text Selection

Ahora copiar y pegar en Android O será mucho más inteligente. Cuando seleccionemos un texto se nos desplegara un menú que nos sugerirá acciones de acuerdo al texto seleccionado, como por ejemplo si es el nombre de una persona, el nombre de una calle o si es un número de teléfono.
Android O | Smart Text Selection

El lenguaje de programación Kotlin llega oficialmente a Android O

Además de todo lo comentado anteriormente, Android O incorpora un nuevo lenguaje de programación Kotlin, el cual es muy conocido por los desarrolladores. Este lenguaje trabaja sobre la máquina virtual de Java y aunque no se conocieron muchos detalles de su integración, se ve bastante prometedor.
Android O | Kotlin

jueves, 21 de julio de 2016

Pokémon Go: ¿A quién está haciendo rico exactamente?

Se habla mucho del despunte de Nintendo en la bolsa, pero los japoneses no están en el primer puesto de la lista


Está más que claro que Pokémon Go es un éxito global, pero lo que queda un tanto en duda para muchas personas, es quién se está llevando las mejores retribuciones económicas. El modelo de negocios de este popular juego es simple e innovador a la vez, por lo que ha permitido que un amplio rango de sectores se vean beneficiados, pero ¿quién se está llevando la mayor parte?

De acuerdo con la firma de investigación financiera Needham, Apple podría obtener ingresos por nada más y nada menos que 3 mil millones de dólares durante los próximos 2 años, lo que posiciona a esta marca como la principal beneficiada del éxito que Pokémon Go ha obtenido en todo el mundo.

De los beneficios generados por microtransacciones dentro de la App, estiman que Nintendo recibe alrededor del diez por ciento de estas percepciones, mientras que Apple recibe el 30 por ciento de los ingresos generados.

Asimismo, de acuerdo con Laura Martin, analista de Needham, las ganancias que van hacia los creadores de la app deben repartirse entre Nintendo, Niantic, The Pokémon Company y Game Freak, mientras que Apple absorbe el total de estos ingresos.

De acuerdo con un información de Market Watch, Apple logró recaudar 2 mil millones de dólares en dos años gracias a Candy Crush Saga, por lo que el cálculo de 3 mil millones de dólares para Pokémon Go cobra mayor sentido.

Sin embargo, al modelo de microtransacciones es necesario sumar los ingresos por otras vías, como la pauta de localizaciones, algo que tendrá un punto de partida en Japón de la mano de McDonald’s, quien además ha logrado disparar sus acciones en la bolsa gracias a Pokémon Go.

Dentro de todo este contexto, el verdadero boom de Pokémon Go está aún por llegar a territorio lationoamericano

Aprende cómo usar el nuevo tipo de letra "retro" de WhatsApp

 La letra se llama FixedSys, y se logra con sólo empezar y terminar el mensaje con la comilla simple invertida tres veces.


 Para lograr esto, sólo se debe escribir el mensaje encerrado con tres comillas simples.
El servicio de mensajería WhatsApp incorporó un nuevo tipo de letra "retro" de fácil uso, que se suma a la posibilidad habilitada en marzo, de enviar mensajes en negritas y cursivas.


La letra se llama FixedSys, y se logra con sólo empezar y terminar el mensaje con la comilla simple invertida tres veces, informó BBC.


En teléfonos Android, la comilla se encuentra en el menú de símbolos en el teclado.


Fácil de usar

Para lograr esto, sólo se debe escribir el mensaje encerrado con tres comillas simples.

En el iPhone es diferente pues el teclado iOS no lo trae por defecto. Para hallarlo se debe bajar un teclado diferente de la tienda de aplicaciones de Apple.


La posibilidad de utilizar este tipo de letra está disponible desde hace unos días.
WhatsApp la sacó sin aviso, como hiciera antes con las otras opciones de formato para texto, que permiten al usuario un grado mayor de personalización.

Pokémon Go no llegará a Venezuela

 Esta aplicación fue activada en Brasil, Argentina y Chile como parte de un período de prueba que terminó colapsando. 

 En Puerto Rico también está disponible el juego, uniéndose así a los 34 países que ya disfrutan de esta aplicación.

La aplicación Pokémon Go ha causado gran revuelo estas últimas semanas en algunos países. Ahora, este afamado juego, llegó a  América Latina como parte de un período de prueba que terminó colapsando.


Esta aplicación, que ha sido la más descargada del año y la más esperada por muchos usuarios, fue activada el pasado 20 de julio por una hora en Argentina, Brasil y Chile. Sin embargo, Venezuela aún está en la espera de esta aplicación.


En Puerto Rico también está disponible el juego, uniéndose así a los 34 países que ya cuentan con el juego.

Pokémon Go es un juego gratuito de aventura en realidad aumentada creado por la compañía Niantic Labs. Con esta aplicación los usuarios pueden sentirse entrenadores de los pokémon a quienes tienen que buscar recorriendo toda la ciudad, ya que al activar la cámara del celular, aparece una imagen del pokémon que tendrá que capturar con el Poké Ball y de esta manera, coleccionarlos y adiestrarlos para que ganen batallas contra otros. 


Muchos venezolanos seguirán esperando la llegada de esta aplicación que no se sabe cuándo llegará al país.

¿Le sacamos suficiente partido a la tecnología 4k?

La falta de contenido, sus exigencias técnicas y su almacenaje, inconvenientes para su implantación.


Mayor resolución, mayor nitidez, mayor profundidad de color y un aumento de la comprensión manteniendo la misma calidad. Éstas son algunas de las grandes ventajas de la tecnología 4K, un término que le sonará porque se ha instalado ya en muchas salas de cine y ha entrado en algunas casas gracias a las últimas smart TV que han salido al mercado. Pero, ¿qué es la tecnología 4K? Cuadruplica la resolución ofrecida por la alta definición y alcanza los 3840x2160 píxeles.
Los expertos calculan que en 2020 esta tecnología moverá 42,3 billones de dólares en el mundo
Estas características técnicas la han convertido en uno de los grandes atractivos del mundo de la imagen y algunos datos demuestran su éxito. "Ya se han vendido más de 39 millones de televisores 4K; se estima que a cierre de 2016 un 50% de los televisores grandes serán 4K; hay más de dos millones de usuarios de Netflix que visualizan contenidos grabados en 4K; y se calcula que en 2020 esta tecnología moverá 42,3 billones de dólares. Todos estos datos demuestran que la industria está apostando por esta tecnología y que los usuarios la perciben como un plus de calidad", señala Simón Viñals, director de Tecnología de Intel, que participó recientemente en 4K, ¿la imagen del futuro?, una mesa redonda organizada por H+K Strategies España.

Esta tecnología es muy "real en España", según David Martín, responsable de Soluciones de Huawei España, que cree que los operadores se darán cuenta pronto de la importancia de ofrecer contenidos en 4K. "Algo que ya ha hecho Netflix y que sus usuarios están contratando", apunta. Pero, ¿qué necesita la tecnología 4K para hacerse masiva? "Mayor ancho de banda, mayor espacio para el almacenaje de los contenidos...", señala Martín. Otro de los aspectos que está retrasando su implantación es la falta de contenidos grabados en 4K.

Todos los expertos se preguntan: ¿para qué quieren los consumidores un televisor 4K, más caro que otros del mercado, si hay pocos contenidos grabados con esta tecnología? Ricardo Medina, consejero delegado de Medina Media, empresa española que ha grabado entre otras series El Chef del Mar con esta tecnología, cree que el cambio se está produciendo y que sólo es cuestión de tiempo que se extienda. "España tiene que estar al nivel de otros países y apostar por esta innovación", señala.

Dolby, que la ha adoptado ya, señala que su decisión ha venido motivada única y exclusivamente por el consumidor. Guillermo Niño, director de Broadcast, OTT y Home Video de esta compañía para el Sur de Europa, explica que "siempre ofrecemos la mejor experiencia posible al usuario y la tecnología 4K es hoy por hoy la mejor opción".

Gracias a esta tecnología "podemos ofrecer mejor calidad de imagen, la experiencia para el usuario es más inmersiva y aumenta la emoción de las escenas que pueden verse en una película", concluye.

miércoles, 20 de julio de 2016

Messenger for Desktop para Linux (Debian 32 bits)

Messenger for Desktop es cliente multiplataforma no oficial para Facebook Messenger. Se trata de una alternativa para los usuarios que desean seguir en contacto con sus amigos de la red social desde su escritorio y sin tener que entrar a la web de Messenger.com. Cuenta con las mismas funciones que ofrece el servicio de mensajería de Facebook desde el navegador, pero con algunos aspectos interesantes. Entre ellos se destacan las notificaciones nativas en todas las plataformas, tres coloridos temas para la ventana de chat y la posibilidad de abrir los enlaces recibidos en una nueva ventana del navegador.


++

Cómo configurar Yoast SEO para WordPress

hoy vamos a hablar de cómo configurar el plugin Yoast SEO para obtener el mejor resultado posible.

Instalación:

Yoast SEO no viene por defecto con nuestra instalación de WordPress, así que debemos instalarlo; para ello, basta con pararse sobre el menú “Plugins” y hacer click en “Añadir Nuevo”.
En el buscador de plugins escribe “Yoast SEO” y presiona “Enter”. Una vez WordPress encuentre el plugin, puedes dar click en “Instalar” y luego en “Activar”.

Panel de control:

Al ser un plugin tan popular, éste se mantiene mejorando constantemente. En recientes actualizaciones, se ha incorporado un panel de control que avisa de problemas como por ejemplo que esté bloqueado el acceso de los buscadores, falte una descripción corta del sitio, etc. También nos va a advertir de posibles mejoras o sugerencias para aprovechar todo el potencial de Yoast.
image05
En la pestaña “General” tenemos información de cómo usar el plugin, ver los más recientes cambios o restaurar los valores por defecto del mismo.
En la pestaña “Tu información” podemos incluir Knowledge Graph de Google, indicando si nuestro sitio web pertenece a una empresa o a una persona. En caso de que sea una empresa, podemos incluir el logo de la misma.
La pestaña “Webmaster Tools” nos permite integrar el sitio web con servicios de rastreo como Google Search Console, Bing Webmaster Tools, y Yandex Webmaster Tools. Cuando pongamos el código de seguimiento, el plugin generará una meta etiqueta para que estos servicios de rastreo puedan indexar nuestro sitio y darnos información relevante de cómo nos encuentran nuestros usuarios, quienes nos enlazan y mucha más información valiosa.

Títulos y metas

Esta sección nos va a permitir modificar la etiqueta o el título que aparece en el navegador cada vez que un usuario entra al sitio. También nos va a permitir modificar dinámicamente el orden en el que aparece la información y tener valores por defecto dependiendo del tipo de contenido.
image01
En la pestaña “General” puedes cambiar el separador de los títulos, es decir ese símbolo que separa el nombre de la sección y la descripción de la misma, por ejemplo: Mi empresa – La empresa más genial del mundo, en este caso el separador sería el guión (-).
Se puede escoger entre trece separadores diferentes aunque no va a afectar directamente el posicionamiento, es más una cuestión estética de cada sitio.
La pestaña “Portada” nos da la posibilidad de modificar el título y la descripción puntualmente del inicio o home de nuestro sitio; podemos escribir directamente o usar las variables que ofrece el plugin. Para conocer todas las variables con las que contamos, haz clic en el enlace “Centro de ayuda”. Se desplegará un menú en el cual podemos encontrar las opciones “Variables básicas” y “Variables avanzadas”.
image03
Las pestañas “Tipos de contenido”, “Taxonomías” y “Archivos” permiten cambiar las variables de título y tener descripciones por defecto de cualquier tipo de contenido como entradas, páginas, categorías o cualquier tipo de contenido.

Social

Esta sección nos permite configurar cómo se muestra nuestro sitio web cuando es compartido en redes sociales.
image09
En la pestaña “Cuentas”, podemos asociar todos los perfiles de las redes sociales de nuestro sitio web para que estos sean agregados al Knowledge Graph que ya habíamos configurado en la sección “Panel del control”. Una vez configuradas las cuentas, estas serán agregadas a un archivo JSON que Google podrá identificar.
image08
La pestaña “Facebook” permite habilitar metadatos Open Graph, que sirven para mostrar una imagen, un título y una descripción al momento de compartir contenido desde nuestro sitio web. Nos permite personalizar la descripción del inicio, así también seleccionar una imagen por defecto en caso de que algún contenido no cuente con una.
image06
Si quieres cambiar la manera en que se comparte en Twitter, la pestaña con el mismo nombre te va a permitir escoger entre mostrar solo el resumen o mostrar resumen con imagen grande.

Sitemaps XML

Los sitemaps son importantes para que los buscadores indexen mejor y más rápido las secciones de tu sitio web. Para hacer esto, basta con activar esta opción y elegir en las pestañas “Sitemap de usuario”, “Tipos de contenido”, “Entradas excluidas” y “Taxonomías”, qué elementos vamos a mostrar en nuestro sitemap.
Una vez generado el sitemap, lo podemos enviar desde la Search Console de Google o Bing Webmaster Tools con tan solo copiar el enlace del mismo.
image10

Avanzado

En esta sección podemos agregar Migas de pan o Breadcrumbs para facilitar la navegación de los usuarios e indicarles permanentemente en qué sección del sitio se encuentran. Entre las posibilidades que tenemos con esta opción, está la de poder personalizar el separador y nombres de las secciones de búsqueda y error. Para insertar las migas de pan, basta con activar la opción insertando el código en las plantillas del tema en las cuales queremos que aparezcan, como por ejemplo en el header.php.

  1. <?php
  2. if ( function_exists('yoast_breadcrumb') ) {
  3. yoast_breadcrumb('<p id="breadcrumbs">','</p>');
  4. }
  5. ?>

image00
La pestaña enlaces permite cambiar y limpiar las Urls, por ejemplo podemos eliminar la palabra “category” de nuestras entradas, haciendo más corta y amigable la url, pasando de www.misitio.com/category/blog a www.misitio.com/blog con tan solo activar la opción.
También podemos quitar los caracteres de separación, quitar las variables ?replytocom y redireccionar las urls. Cada una de estas opciones está muy bien explicada y te recomiendo leerlas bien antes de activarlas.
image04

Herramientas

Esta sección cuenta con la opción de “Editor masivo”, que permite modificar los títulos y las descripciones del contenido de una manera rápida y sin tener que hacerlo uno por uno.
image07
A su vez esta sección cuenta con la opción de importar y exportar la configuración actual de sitio, con el fin de poderla utilizar en otro sitio. También podemos importar la configuración de otros plugins como All in One SEO Pack.
image02
Ahora que sabes para qué sirven las opciones que ofrece Yoast, puedes personalizarlas para potenciar el funcionamiento de tu sitio web y lograr una mejor indexación del mismo.

Fuente: https://platzi.com

Llega a Venezuela aparato para detección temprana de cáncer de próstata


Venezuela ya cuenta con la tecnología “Sistema de Datos y Reporte de la Imagenología de Próstata. Versión 2, PI-RADSv2” que favorece a los pacientes al permitir una detección temprana del cáncer de próstata, una mayor precisión en diagnóstico y variabilidad en su tratamiento.

El procedimiento se está aplicando en el CDD Las Mercedes, dirigido por el Dr. Wilson Mourad, quien se ha enfocado en liderar como centro diagnóstico,  a través de la obtención de nuevas tecnologías para reducir la incidencia del cáncer en Venezuela y América Latina.

Gustavo Carrero  ha informado que este novedoso estudio se ha incluido en el  examen tutorial, que se realiza en ese centro diagnóstico y que consiste en una serie de evaluaciones médicas en un solo día, que genera un 95 por ciento de seguridad diagnóstica.

Con este avance médico el paciente no será expuesto a la exploración rectal para obtener imágenes de la próstata. La única invasión que tendrá es la toma de la vía intravenosa para administrar el contraste. El tiempo máximo de duración de la resonancia es de 25 minutos, período durante el cual la mitad del cuerpo queda fuera del resonador.

En criterio del Dr. Carrero, el PI-RADSv2 implica una mejoría radical en la forma de tratamiento y abordaje. Lo esperado con este tipo de evaluaciones es que se incremente el chequeo de la próstata a temprana edad.

“Lo que sí es inevitable es la visita al urólogo. La ventaja de existir este examen adicional, que provee mejor información de forma no invasiva es que revela la existencia de alguna patología cancerígena o no, en forma temprana, e implica un logro importante en el tratamiento de esta enfermedad en Venezuela”, concluyó el médico radiólogo. 
ESET descubrió la primera aplicación falsa de tipo lockscreen en Google Play, llamada Pokemon GO Ultimate, la misma bloquea deliberadamente la pantalla del dispositivo, forzando al usuario a reiniciarlo. Además, se identificaron otras aplicaciones relacionadas al juego que engañan a los usuarios para pagar por servicios innecesarios. Pokémon GO es el mayor suceso que Internet ha visto últimamente, por lo que miles de usuarios están dispuestos a acceder al juego, aun arriesgando la seguridad de sus dispositivos. ESET, compañía líder en detección proactiva de amenazas, identificó una aplicación falsa llamada Pokémon GO Ultimate cuyo objetivo es engañar a los usuarios bloqueando su pantalla para provocar el reinicio del dispositivo y así ejecutarse, haciendo clic silenciosamente en distintos anuncios. Tras la instalación de la falsa aplicación, en muchos casos no es posible el reinicio del dispositivo ya que la actividad de la misma se sobrepone a todas las otras aplicaciones y ventanas de sistema. El usuario necesita reiniciar el dispositivo ya sea sacando la batería o usando Android Device Manager. Y si bien la pantalla dejará de estar bloqueada, la aplicación seguirá ejecutándose en segundo plano, escondida de la víctima, haciendo clic silenciosamente en anuncios y generando ganancias para sus operadores. Para borrarla, el usuario debe ir a Ajustes -> Aministrador de aplicaciones -> PI Network. En ese punto, puede desinstalarla manualmente. “Los ciberdelincuentes están al tanto del interés que despierta este juego y tratan de aprovechar la oportunidad infectado a usuarios fanáticos de Pokémon GO con aplicaciones falsas. Pokemon Go Ultimate es un ejemplo perfecto, ya que promete a la víctima jugar el videojuego original pero termina realizando acciones maliciosas” mencionó Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica. “Esta es la primera vez que observamos que la funcionalidad de lockscreen (bloqueo de pantalla) es usada exitosamente en una aplicación falsa que logró llegar a Google Play. Es importante notar que, desde ese punto, solo se requiere un pequeño paso para añadir un mensaje de rescate y crear así el primer ransomware de bloqueo de pantalla utilizando esta aplicación como ingeniería social. Es esencial estar atentos y analizar qué instalamos en nuestros dispositivos” concluyó el Gutierrez. Además de Pokemon GO Ultimate, los investigadores de ESET también descubrieron otras aplicaciones falsas llamadas “Install Pokemongo” y “Guide & Cheats for Pokemon Go”, detectadas por la solución de seguridad móvil como Android/FakeApp. Ambas aplicaciones no cumplen con lo que indican, en cambio provocan avisos de scareware (software que provoca estafas mediante cargas maliciosas), que llevan a los usuarios a pagar por servicios innecesarios. Inmediatamente después del inicio, se muestran promesas falsas donde el usuario puede seleccionar una cantidad de Pokecoins, Pokeballs o Lucky Eggs. Antes de añadir realmente estos recursos, se requiere al usuario que “verifique su cuenta” momento en el que se lo intenta engañar para que se suscriba a servicios SMS Premium u otros que pueden llevar a generarle costos al usuario. Para lograr su objetivo, los cibercriminales utilizan varias alertas pop-up fraudulentas; una de ellas afirma que el dispositivo está infectado con “muchos virus y necesita limpiarse”, por lo que se le ofrece un servicio de limpieza, que podría culminar con el envío involuntario a una suscripción de un servicio SMS. En otros casos, también pueden descargar otras aplicaciones, crear encuestas y mostrar anuncios de scams diciendo que el usuario ganó premios como un nuevo iPhone, un Galaxy S7 Edge o incluso grandes cantidades de dinero. Las técnicas implementadas dependen del país donde esté localizada la IP del usuarioScareware que apunta a Estados Unidos Scareware que apunta a España Scareware que apunta a Japón Las tres aplicaciones maliciosas mencionadas fueron eliminadas de la tienda Google Play tras ser reportadas por ESET. Al haber estado disponibles por un corto período, solo lograron ser descargadas por unos pocos cientos de personas: Pokemon Go Ultimate alcanzó entre 500 y mil descargas; Guide & Cheats for Pokemon Go logró entre 100 y 500 y la más exitosa, Install Pokemongo, atrajo entre 10.000 y 50.000 víctimas. Para aquellos que no pueden resistir la tentación de buscar pokémons a su alrededor y viven fuera de los países en los que se lanzó oficialmente, los expertos de ESET ofrecen los siguientes consejos: Descargar aplicaciones únicamente de fuentes confiables y con buena reputación. Revisar las opiniones de otros usuarios enfocándose en los comentarios negativos (los comentarios positivos podrían ser fabricados). Leer los términos y condiciones de la app, enfocándose en los permisos que se solicitan. Utilizar una solución de seguridad móvil de calidad. Para obtener más información sobre este tema, ingresa aquí: http://www.welivesecurity.com/la-es/2016/07/15/pokemon-go-primer-lockscreen/

Encuentra más detalles en http://altadensidad.com/?p=91175
ESET descubrió la primera aplicación falsa de tipo lockscreen en Google Play, llamada Pokemon GO Ultimate, la misma bloquea deliberadamente la pantalla del dispositivo, forzando al usuario a reiniciarlo. Además, se identificaron otras aplicaciones relacionadas al juego que engañan a los usuarios para pagar por servicios innecesarios. Pokémon GO es el mayor suceso que Internet ha visto últimamente, por lo que miles de usuarios están dispuestos a acceder al juego, aun arriesgando la seguridad de sus dispositivos. ESET, compañía líder en detección proactiva de amenazas, identificó una aplicación falsa llamada Pokémon GO Ultimate cuyo objetivo es engañar a los usuarios bloqueando su pantalla para provocar el reinicio del dispositivo y así ejecutarse, haciendo clic silenciosamente en distintos anuncios. Tras la instalación de la falsa aplicación, en muchos casos no es posible el reinicio del dispositivo ya que la actividad de la misma se sobrepone a todas las otras aplicaciones y ventanas de sistema. El usuario necesita reiniciar el dispositivo ya sea sacando la batería o usando Android Device Manager. Y si bien la pantalla dejará de estar bloqueada, la aplicación seguirá ejecutándose en segundo plano, escondida de la víctima, haciendo clic silenciosamente en anuncios y generando ganancias para sus operadores. Para borrarla, el usuario debe ir a Ajustes -> Aministrador de aplicaciones -> PI Network. En ese punto, puede desinstalarla manualmente. “Los ciberdelincuentes están al tanto del interés que despierta este juego y tratan de aprovechar la oportunidad infectado a usuarios fanáticos de Pokémon GO con aplicaciones falsas. Pokemon Go Ultimate es un ejemplo perfecto, ya que promete a la víctima jugar el videojuego original pero termina realizando acciones maliciosas” mencionó Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica. “Esta es la primera vez que observamos que la funcionalidad de lockscreen (bloqueo de pantalla) es usada exitosamente en una aplicación falsa que logró llegar a Google Play. Es importante notar que, desde ese punto, solo se requiere un pequeño paso para añadir un mensaje de rescate y crear así el primer ransomware de bloqueo de pantalla utilizando esta aplicación como ingeniería social. Es esencial estar atentos y analizar qué instalamos en nuestros dispositivos” concluyó el Gutierrez. Además de Pokemon GO Ultimate, los investigadores de ESET también descubrieron otras aplicaciones falsas llamadas “Install Pokemongo” y “Guide & Cheats for Pokemon Go”, detectadas por la solución de seguridad móvil como Android/FakeApp. Ambas aplicaciones no cumplen con lo que indican, en cambio provocan avisos de scareware (software que provoca estafas mediante cargas maliciosas), que llevan a los usuarios a pagar por servicios innecesarios. Inmediatamente después del inicio, se muestran promesas falsas donde el usuario puede seleccionar una cantidad de Pokecoins, Pokeballs o Lucky Eggs. Antes de añadir realmente estos recursos, se requiere al usuario que “verifique su cuenta” momento en el que se lo intenta engañar para que se suscriba a servicios SMS Premium u otros que pueden llevar a generarle costos al usuario. Para lograr su objetivo, los cibercriminales utilizan varias alertas pop-up fraudulentas; una de ellas afirma que el dispositivo está infectado con “muchos virus y necesita limpiarse”, por lo que se le ofrece un servicio de limpieza, que podría culminar con el envío involuntario a una suscripción de un servicio SMS. En otros casos, también pueden descargar otras aplicaciones, crear encuestas y mostrar anuncios de scams diciendo que el usuario ganó premios como un nuevo iPhone, un Galaxy S7 Edge o incluso grandes cantidades de dinero. Las técnicas implementadas dependen del país donde esté localizada la IP del usuarioScareware que apunta a Estados Unidos Scareware que apunta a España Scareware que apunta a Japón Las tres aplicaciones maliciosas mencionadas fueron eliminadas de la tienda Google Play tras ser reportadas por ESET. Al haber estado disponibles por un corto período, solo lograron ser descargadas por unos pocos cientos de personas: Pokemon Go Ultimate alcanzó entre 500 y mil descargas; Guide & Cheats for Pokemon Go logró entre 100 y 500 y la más exitosa, Install Pokemongo, atrajo entre 10.000 y 50.000 víctimas. Para aquellos que no pueden resistir la tentación de buscar pokémons a su alrededor y viven fuera de los países en los que se lanzó oficialmente, los expertos de ESET ofrecen los siguientes consejos: Descargar aplicaciones únicamente de fuentes confiables y con buena reputación. Revisar las opiniones de otros usuarios enfocándose en los comentarios negativos (los comentarios positivos podrían ser fabricados). Leer los términos y condiciones de la app, enfocándose en los permisos que se solicitan. Utilizar una solución de seguridad móvil de calidad. Para obtener más información sobre este tema, ingresa aquí: http://www.welivesecurity.com/la-es/2016/07/15/pokemon-go-primer-lockscreen/

Encuentra más detalles en http://altadensidad.com/?p=91175
ESET descubrió la primera aplicación falsa de tipo lockscreen en Google Play, llamada Pokemon GO Ultimate, la misma bloquea deliberadamente la pantalla del dispositivo, forzando al usuario a reiniciarlo. Además, se identificaron otras aplicaciones relacionadas al juego que engañan a los usuarios para pagar por servicios innecesarios. Pokémon GO es el mayor suceso que Internet ha visto últimamente, por lo que miles de usuarios están dispuestos a acceder al juego, aun arriesgando la seguridad de sus dispositivos. ESET, compañía líder en detección proactiva de amenazas, identificó una aplicación falsa llamada Pokémon GO Ultimate cuyo objetivo es engañar a los usuarios bloqueando su pantalla para provocar el reinicio del dispositivo y así ejecutarse, haciendo clic silenciosamente en distintos anuncios. Tras la instalación de la falsa aplicación, en muchos casos no es posible el reinicio del dispositivo ya que la actividad de la misma se sobrepone a todas las otras aplicaciones y ventanas de sistema. El usuario necesita reiniciar el dispositivo ya sea sacando la batería o usando Android Device Manager. Y si bien la pantalla dejará de estar bloqueada, la aplicación seguirá ejecutándose en segundo plano, escondida de la víctima, haciendo clic silenciosamente en anuncios y generando ganancias para sus operadores. Para borrarla, el usuario debe ir a Ajustes -> Aministrador de aplicaciones -> PI Network. En ese punto, puede desinstalarla manualmente. “Los ciberdelincuentes están al tanto del interés que despierta este juego y tratan de aprovechar la oportunidad infectado a usuarios fanáticos de Pokémon GO con aplicaciones falsas. Pokemon Go Ultimate es un ejemplo perfecto, ya que promete a la víctima jugar el videojuego original pero termina realizando acciones maliciosas” mencionó Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica. “Esta es la primera vez que observamos que la funcionalidad de lockscreen (bloqueo de pantalla) es usada exitosamente en una aplicación falsa que logró llegar a Google Play. Es importante notar que, desde ese punto, solo se requiere un pequeño paso para añadir un mensaje de rescate y crear así el primer ransomware de bloqueo de pantalla utilizando esta aplicación como ingeniería social. Es esencial estar atentos y analizar qué instalamos en nuestros dispositivos” concluyó el Gutierrez. Además de Pokemon GO Ultimate, los investigadores de ESET también descubrieron otras aplicaciones falsas llamadas “Install Pokemongo” y “Guide & Cheats for Pokemon Go”, detectadas por la solución de seguridad móvil como Android/FakeApp. Ambas aplicaciones no cumplen con lo que indican, en cambio provocan avisos de scareware (software que provoca estafas mediante cargas maliciosas), que llevan a los usuarios a pagar por servicios innecesarios. Inmediatamente después del inicio, se muestran promesas falsas donde el usuario puede seleccionar una cantidad de Pokecoins, Pokeballs o Lucky Eggs. Antes de añadir realmente estos recursos, se requiere al usuario que “verifique su cuenta” momento en el que se lo intenta engañar para que se suscriba a servicios SMS Premium u otros que pueden llevar a generarle costos al usuario. Para lograr su objetivo, los cibercriminales utilizan varias alertas pop-up fraudulentas; una de ellas afirma que el dispositivo está infectado con “muchos virus y necesita limpiarse”, por lo que se le ofrece un servicio de limpieza, que podría culminar con el envío involuntario a una suscripción de un servicio SMS. En otros casos, también pueden descargar otras aplicaciones, crear encuestas y mostrar anuncios de scams diciendo que el usuario ganó premios como un nuevo iPhone, un Galaxy S7 Edge o incluso grandes cantidades de dinero. Las técnicas implementadas dependen del país donde esté localizada la IP del usuarioScareware que apunta a Estados Unidos Scareware que apunta a España Scareware que apunta a Japón Las tres aplicaciones maliciosas mencionadas fueron eliminadas de la tienda Google Play tras ser reportadas por ESET. Al haber estado disponibles por un corto período, solo lograron ser descargadas por unos pocos cientos de personas: Pokemon Go Ultimate alcanzó entre 500 y mil descargas; Guide & Cheats for Pokemon Go logró entre 100 y 500 y la más exitosa, Install Pokemongo, atrajo entre 10.000 y 50.000 víctimas. Para aquellos que no pueden resistir la tentación de buscar pokémons a su alrededor y viven fuera de los países en los que se lanzó oficialmente, los expertos de ESET ofrecen los siguientes consejos: Descargar aplicaciones únicamente de fuentes confiables y con buena reputación. Revisar las opiniones de otros usuarios enfocándose en los comentarios negativos (los comentarios positivos podrían ser fabricados). Leer los términos y condiciones de la app, enfocándose en los permisos que se solicitan. Utilizar una solución de seguridad móvil de calidad. Para obtener más información sobre este tema, ingresa aquí: http://www.welivesecurity.com/la-es/2016/07/15/pokemon-go-primer-lockscreen/

Encuentra más detalles en http://altadensidad.com/?p=91175
ESET descubrió la primera aplicación falsa de tipo lockscreen en Google Play, llamada Pokemon GO Ultimate, la misma bloquea deliberadamente la pantalla del dispositivo, forzando al usuario a reiniciarlo. Además, se identificaron otras aplicaciones relacionadas al juego que engañan a los usuarios para pagar por servicios innecesarios. Pokémon GO es el mayor suceso que Internet ha visto últimamente, por lo que miles de usuarios están dispuestos a acceder al juego, aun arriesgando la seguridad de sus dispositivos. ESET, compañía líder en detección proactiva de amenazas, identificó una aplicación falsa llamada Pokémon GO Ultimate cuyo objetivo es engañar a los usuarios bloqueando su pantalla para provocar el reinicio del dispositivo y así ejecutarse, haciendo clic silenciosamente en distintos anuncios. Tras la instalación de la falsa aplicación, en muchos casos no es posible el reinicio del dispositivo ya que la actividad de la misma se sobrepone a todas las otras aplicaciones y ventanas de sistema. El usuario necesita reiniciar el dispositivo ya sea sacando la batería o usando Android Device Manager. Y si bien la pantalla dejará de estar bloqueada, la aplicación seguirá ejecutándose en segundo plano, escondida de la víctima, haciendo clic silenciosamente en anuncios y generando ganancias para sus operadores. Para borrarla, el usuario debe ir a Ajustes -> Aministrador de aplicaciones -> PI Network. En ese punto, puede desinstalarla manualmente. “Los ciberdelincuentes están al tanto del interés que despierta este juego y tratan de aprovechar la oportunidad infectado a usuarios fanáticos de Pokémon GO con aplicaciones falsas. Pokemon Go Ultimate es un ejemplo perfecto, ya que promete a la víctima jugar el videojuego original pero termina realizando acciones maliciosas” mencionó Camilo Gutiérrez Amaya, Jefe del Laboratorio de Investigación de ESET Latinoamérica. “Esta es la primera vez que observamos que la funcionalidad de lockscreen (bloqueo de pantalla) es usada exitosamente en una aplicación falsa que logró llegar a Google Play. Es importante notar que, desde ese punto, solo se requiere un pequeño paso para añadir un mensaje de rescate y crear así el primer ransomware de bloqueo de pantalla utilizando esta aplicación como ingeniería social. Es esencial estar atentos y analizar qué instalamos en nuestros dispositivos” concluyó el Gutierrez. Además de Pokemon GO Ultimate, los investigadores de ESET también descubrieron otras aplicaciones falsas llamadas “Install Pokemongo” y “Guide & Cheats for Pokemon Go”, detectadas por la solución de seguridad móvil como Android/FakeApp. Ambas aplicaciones no cumplen con lo que indican, en cambio provocan avisos de scareware (software que provoca estafas mediante cargas maliciosas), que llevan a los usuarios a pagar por servicios innecesarios. Inmediatamente después del inicio, se muestran promesas falsas donde el usuario puede seleccionar una cantidad de Pokecoins, Pokeballs o Lucky Eggs. Antes de añadir realmente estos recursos, se requiere al usuario que “verifique su cuenta” momento en el que se lo intenta engañar para que se suscriba a servicios SMS Premium u otros que pueden llevar a generarle costos al usuario. Para lograr su objetivo, los cibercriminales utilizan varias alertas pop-up fraudulentas; una de ellas afirma que el dispositivo está infectado con “muchos virus y necesita limpiarse”, por lo que se le ofrece un servicio de limpieza, que podría culminar con el envío involuntario a una suscripción de un servicio SMS. En otros casos, también pueden descargar otras aplicaciones, crear encuestas y mostrar anuncios de scams diciendo que el usuario ganó premios como un nuevo iPhone, un Galaxy S7 Edge o incluso grandes cantidades de dinero. Las técnicas implementadas dependen del país donde esté localizada la IP del usuarioScareware que apunta a Estados Unidos Scareware que apunta a España Scareware que apunta a Japón Las tres aplicaciones maliciosas mencionadas fueron eliminadas de la tienda Google Play tras ser reportadas por ESET. Al haber estado disponibles por un corto período, solo lograron ser descargadas por unos pocos cientos de personas: Pokemon Go Ultimate alcanzó entre 500 y mil descargas; Guide & Cheats for Pokemon Go logró entre 100 y 500 y la más exitosa, Install Pokemongo, atrajo entre 10.000 y 50.000 víctimas. Para aquellos que no pueden resistir la tentación de buscar pokémons a su alrededor y viven fuera de los países en los que se lanzó oficialmente, los expertos de ESET ofrecen los siguientes consejos: Descargar aplicaciones únicamente de fuentes confiables y con buena reputación. Revisar las opiniones de otros usuarios enfocándose en los comentarios negativos (los comentarios positivos podrían ser fabricados). Leer los términos y condiciones de la app, enfocándose en los permisos que se solicitan. Utilizar una solución de seguridad móvil de calidad. Para obtener más información sobre este tema, ingresa aquí: http://www.welivesecurity.com/la-es/2016/07/15/pokemon-go-primer-lockscreen/

Encuentra más detalles en http://altadensidad.com/?p=91175

sábado, 16 de julio de 2016

Descubre de qué se trata la nueva tecnología LiFi

LiFi tiene cien veces más velocidad que el WiFi
LiFi tiene cien veces más velocidad que el WiFi  |  Fuente: Shutterstock
¿Te imaginas que una bombilla de luz LED te de acceso a Internet? Científicos de la Universidad de Oxford se encuentran desarrollando una nueva forma de conectarnos. Luego de la revolución que generó el WiFi, la nueva forma de estar conectados será a través de la luz pulsada. Con mucho más alcance que el ancho de banda, esta nueva tecnología pretende complementar a las redes inalámbricas que utilizamos para la transmisión de datos. Descubre de qué se trata la nueva tecnología LiFi.

Cada vez es más frecuente encontrarnos con hogares que poseen luz LED para iluminar. Y es esta misma tecnología innovadora es la que permitirá que ahora compartamos datos de forma inalámbrica. Cien veces más rápida que el WiFi, la nueva red LiFi (como acrónimo de light fidelity), tan solo utiliza un diodo emisor de luz LED para ofrecer conexión a Internet. El científico Harald Hass de la Universidad de Edimburgo, quien descubrió hace años este mecanismo, asegura que una luz LED ofrece más rapidez que una antena telefónica.Lejos de tratarse de una sustitución, los investigadores afirman que el LiFi será el complemento perfecto para el WiFi de las empresas e industrias cuando necesiten compartir grandes cantidades de datos rápidamente. Claro está que la limitación del LED tiene mucho menos alcance que una antena satelital. Por ende, aún se encuentran desarrollando las mejores formas de aplicar LiFi. A su vez, esta nueva red supone ser más segura que el WiFi, ya que no interfiere con otros sistemas.

El nuevo reto es adaptar las conexiones y los dispositivos para que el LiFi entre en acción. Tal es así que Hass desarrolló una compañía llamada PureLiFi la cual ofrece un sistema para tener acceso a redes inalámbricas de forma segura y veloz llamado Li-1st. El cual supone ser el primer sistema comercial que proveerá conexión LiFi. Consta de dos dispositivos conectados entre sí, el cual uno posee una bombilla de luz LED. El otro, se encuentra conectado al ordenador. De esta forma tendremos la posibilidad de contar con Internet de alta velocidad en nuestro hogar.

martes, 19 de abril de 2011

Obsesiones tecnológicas


Todos tenemos una pequeña obsesión, algo que hasta que no está como deseamos no nos deja en paz. A mí, una de las cosas que más loco me vuelve es la . En realidad, no “la tecnología” en general, sino cuando algo no sale como debería, se rompe o simplemente deja de funcionar.

Puedo dormir con las puertas de los armarios abiertas, pisar las uniones de las baldosas, pasar sin miedo por debajo de una escalera o frente a un gato negro. Pero cuando se me rompe la computadora, mi mente no descansa ni un segundo hasta descubrir qué pasó, por qué, y cómo arreglarlo.

Y más aún: pedirle ayuda a alguien es el último recurso, necesito poder entenderlo y arreglarlo. No importa si es algo tan grave como que no encienda la , o algo relativamente pequeño como un parpadeo del justo cuando carga el sistema operativo. No importa si es en la compu, la tablet o el . Si es , necesito poder arreglarlo, y el está en mi cabeza perturbándome hasta que lo resuelva.

Así me he pasado horas, mañanas y tardes enteras dedicadas a soluciones, buscar en foros, aprender cosas que jamás hubieran cruzado por mi mente para poder aplicarlas y ver si sirven. Finalmente, esa obsesión me ha traído también mucha experiencia en buscar cómo resolver las cosas, y el manejo de distintas interfaces y programas que voy descubriendo en el proceso.
 
¿Estoy sola en esto? Seguro que no. ¿Qué obsesiones tecnológicas tienen ustedes?
PD: Qué lindo es volver a escribir en el primer hogar :)

VOLVIMOS

 YA ESTAMOS ACTIVOS, ASI QUE PENDIENTES